Deepfake-Betrug per Videokonferenz: Nordkoreas FaceStealer
Das Gespräch hat noch nicht begonnen, da läuft die Aufnahme schon. Während das Opfer auf den Start des Videocalls wartet, filmt die eigene Webcam heimlich sein Gesicht. Später taucht dieses Video in gefälschten Meetings auf und lockt seine Kontakte in dieselbe Falle. Die Videocall-Masche heißt FaceStealer und verändert das Bild vom Deepfake-Betrug per Videokonferenz, weil die meisten Gesichter darin echt sind.
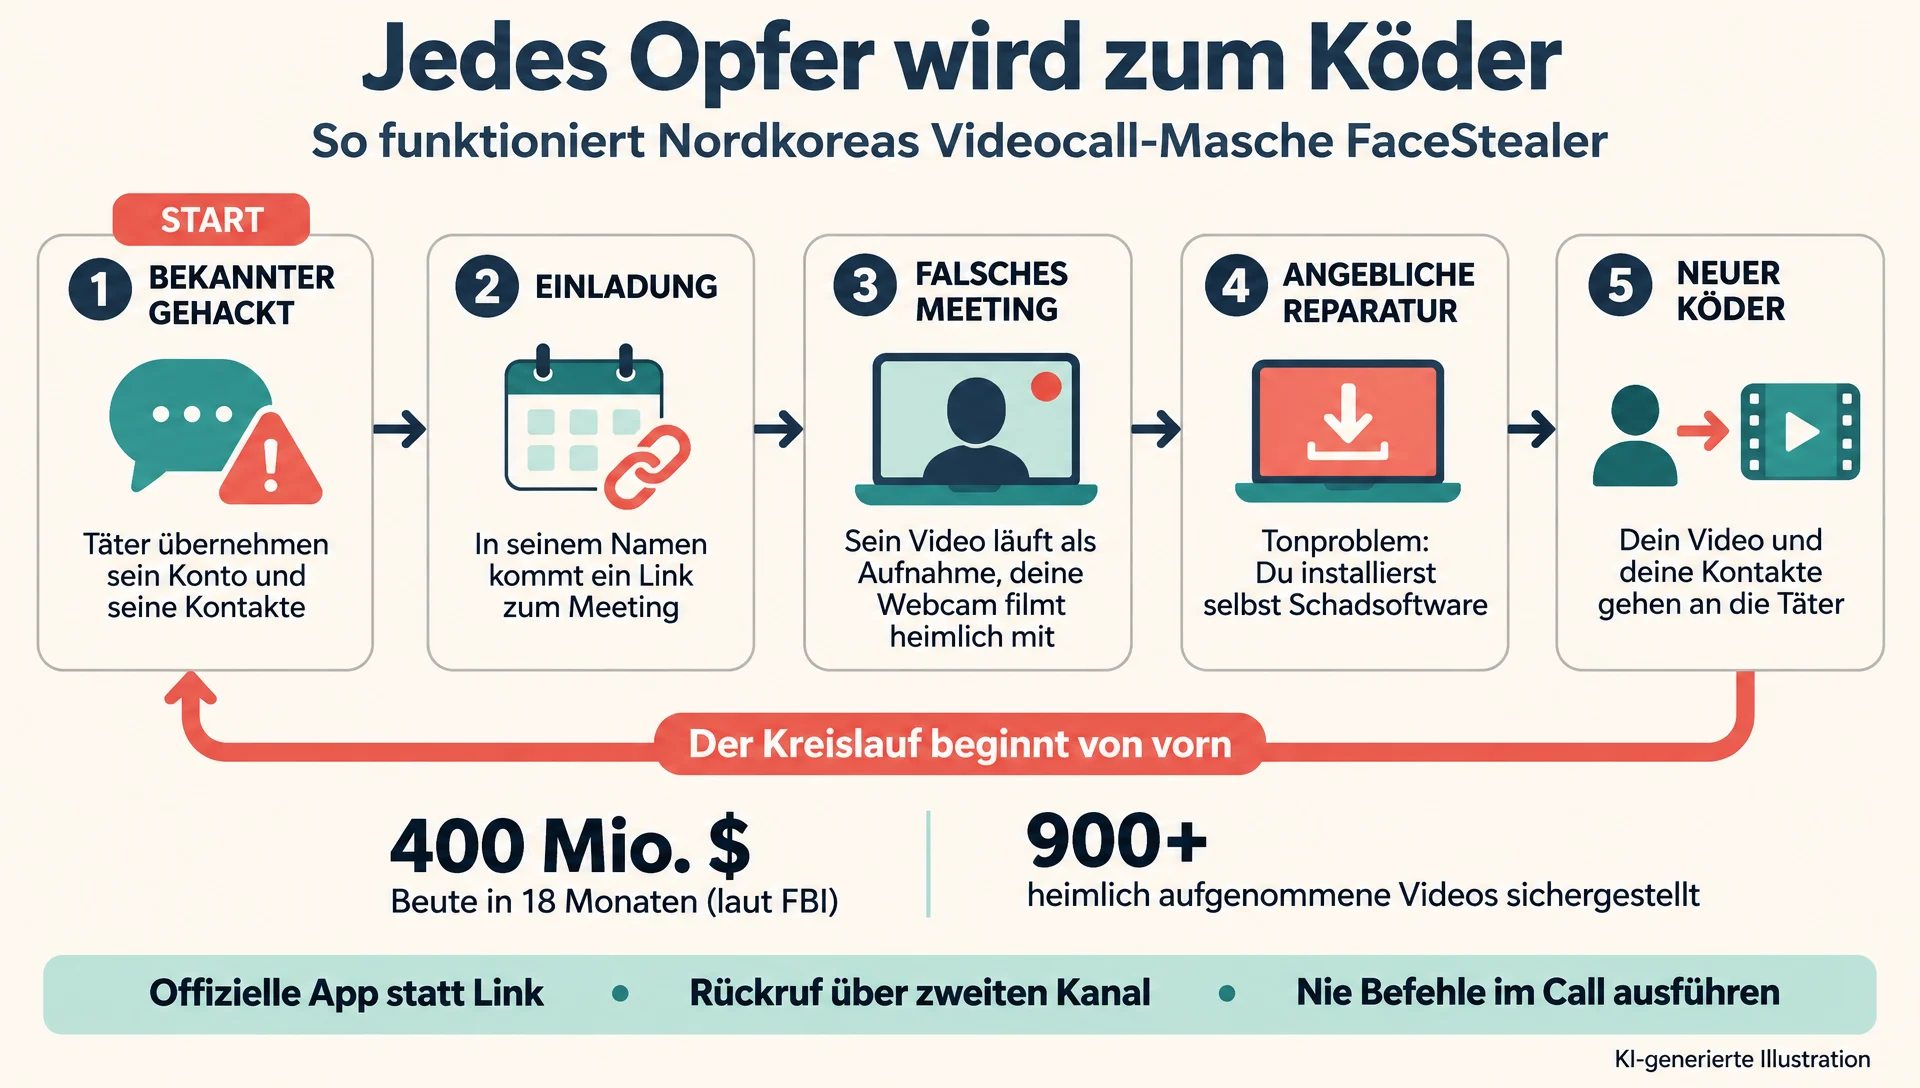
Nach Angaben des FBI haben nordkoreanische Staatshacker damit in 18 Monaten über 400 Millionen Dollar in Kryptowährung erbeutet. Am vergangenen Donnerstag gab das US-Justizministerium bekannt, die Cloud-Infrastruktur der Kampagne beschlagnahmt zu haben. Mit einem Durchsuchungsbefehl sicherten Ermittler über 900 heimlich aufgenommene Webcam-Videos von Opfern. Festnahmen meldeten die Behörden nicht, die Aktion soll die Kampagne stören.
Nordkorea finanziert nach Darstellung des Justizministeriums sein Waffenprogramm mit gestohlener Kryptowährung. Im Jahr 2025 erbeuteten Hacker des Landes nach einer Bilanz von Chainalysis 2,02 Milliarden Dollar, so viel wie nie zuvor. Die Täuschung wandert zunehmend aus dem E-Mail-Postfach in den Videocall, wo man dem Gegenüber scheinbar ins Gesicht sieht.
Wie der Betrug mit den Gesichtern früherer Opfer abläuft
Am Anfang steht ein Mensch, den die Täter schon in der Hand haben. Sie durchsuchen seinen Rechner nach Wallets und deren Wiederherstellungswörtern, übernehmen etwa sein Telegram-Konto und greifen Kontaktlisten und Chatverläufe ab. Dann schreiben sie in seinem Namen seine Bekannten an und beziehen sich auf frühere Chats. Als Vorwand dient etwas Harmloses wie eine Zusammenarbeit oder eine Investition.
Den Termin vereinbaren die Täter etwa über den Terminbuchungsdienst Calendly, den Link zum Meeting schicken sie erst kurz vor Beginn. Er führt auf Tippfehler-Domains wie uu01webzoom.us oder teams.livemeet.us, wo ein Nachbau von Zoom oder Teams wartet. Gehackt werden die echten Dienste also gar nicht, doch der Nachbau soll vom Original nicht zu unterscheiden sein. Ab dem Klick auf den Link filmt die Webcam des Opfers mit, schon während es auf den Gesprächsbeginn wartet. Im Meeting läuft dann das gestohlene Video des Bekannten, oft zusammen mit weiteren Aufnahmen.
Nach einer kurzen Pause schreibt der vermeintliche Bekannte per Direktnachricht, er könne sein Gegenüber nicht hören. Die Lösung liefert er gleich mit: einen Update-Link, ein Skript oder einen Befehl fürs Terminal. Wer der Anleitung folgt, holt sich Schadsoftware auf den Rechner. Sie schneidet Tastatureingaben mit, zeichnet den Bildschirm auf und öffnet den Tätern eine Hintertür.
So entsteht ein Schneeballeffekt, der sich aus Vertrauen speist. Weil jedes neue Opfer ein frisches Video und eine neue Kontaktliste liefert, wächst der Kreis der Ziele exponentiell. Und die Täter haben Geduld: Die Wallets leeren sie teils erst Monate bis über ein Jahr später, wenn die Guthaben gewachsen sind.
Deepfake-Betrug in der Videokonferenz? Meist sind die Gesichter echt
Wer von Betrug per Videokonferenz hört, denkt vermutlich zuerst an Deepfakes. Geprägt hat dieses Bild etwa der Fall des britischen Ingenieurkonzerns Arup. Ein Mitarbeiter in Hongkong überwies 2024 nach einem Videocall mit KI-Fälschungen seines Finanzchefs und mehrerer Kollegen 25,6 Millionen Dollar.
Doch bei FaceStealer stimmt dieses Bild nur am Rand. In seiner technischen Warnung stellt das FBI klar, dass sich die Masche derzeit ganz überwiegend auf gestohlene Videos echter Opfer stützt. Deepfakes sind demnach eine Ergänzung, die den Tätern mehr Spielraum bei der Wahl ihrer Ziele verschafft. Gemeint sind Fälschungen bekannter Köpfe der Krypto-Branche, die nur als Webcam-Bild durchgehen müssen.
Schon im Frühjahr fand das Forschungsteam des Sicherheitsanbieters Arctic Wolf unter über 950 Dateien der Täter nur acht eindeutig KI-generierte Bilder. Aus ihnen montierten die Täter vermutlich gefälschte Videos. Kaspersky hatte bereits 2025 Fake-Calls der nordkoreanischen Hackergruppe BlueNoroff untersucht, der das Justizministerium auch FaceStealer zurechnet. Was viele Betroffene damals für KI hielten, waren echte Aufnahmen anderer Opfer.
Zwar nennt das Justizministerium die Deepfakes in seiner Pressemitteilung in einem Atemzug mit den heimlichen Aufnahmen. Für die Abwehr hilft aber die Lesart des FBI mehr. Wer im Call nach Spuren einer KI-Fälschung sucht, sucht bei FaceStealer meist vergeblich. Die Aufnahme ist ja echt, sie beweist nur nicht, dass der Bekannte in diesem Moment wirklich zugeschaltet ist. Genau diese Lücke nutzen die Täter.
Wie weit KI die Deepfakes schon automatisiert
Entwarnung ist das allerdings nicht. Arctic Wolf hat an der FBI-Warnung mitgearbeitet und beobachtet bei der Gruppe einen raschen Wandel. Im April erstellte noch ein einzelner Cutter einfache Deepfakes auf einem Laptop mit Adobe Premiere. Im November stieß das Team auf eine Kette von KI-Werkzeugen, darunter Grok Imagine und GPT-4o.
Mit bloßem Auge lassen sich die so erzeugten Videos nicht mehr von echten Webcam-Bildern unterscheiden. Als Rohmaterial dienen inzwischen auch YouTube-Interviews und Konferenzvorträge. So können die Täter Aussehen und Stimme etwa eines Gründers nachbilden, ohne ihn vorher hacken zu müssen.
Noch weiter gehen KI-Agenten, die eine Deepfake-Pipeline selbstständig bauen können. Amazon fing mit Ködersystemen, sogenannten Honeypots, Protokolle solcher Agenten auf, der Fall hat keinen Bezug zu Nordkorea. Die Agenten wollten die Identitätsprüfung per Live-Selfie bei zwei Krypto-Börsen überlisten und kamen der nötigen Bildrate schon nahe. Doch in den Protokollen der Agenten scheiterte jeder Versuch an der serverseitigen Prüfung. Amazon ordnet den Fall nur mit mittlerer Sicherheit dem Hackwerkzeug ARTEX zu und kann die Ergebnisse nicht selbst überprüfen. Die Fälschungen holen also auf, gestoppt hat sie hier eine automatische Prüfung auf dem Server des Anbieters.
Arctic Wolf schreibt sinngemäß, KI vervielfache die Produktion der Köder, habe den eigentlichen Einbruchsweg aber nicht grundlegend verändert. Bei FaceStealer muss am Ende weiterhin ein Mensch die angebliche Reparatur selbst ausführen. Auch Amazon sieht in seinen Fällen keine neuen Techniken, wohl aber schnellere und ausdauerndere Angreifer.
Echt oder Deepfake: Wen der Videokonferenz-Betrug trifft und was schützt
Auf den ersten Blick wirkt FaceStealer wie ein Problem einzelner Krypto-Anleger. Doch die Täter haben es vor allem auf Menschen in Unternehmen abgesehen. Arctic Wolf stieß auf Material, das die Täter zu 677 Personen vorbereitet hatten. Davon waren 84 Prozent Gründer oder Topmanager, bestätigte Opfer sind das aber nicht.
Zunehmend suchen sich die Täter auch Entwickler und Maintainer von Open-Source-Projekten aus. Wer deren Rechner und Repository-Konten übernimmt, kann aus einem einzigen Opfer womöglich Millionen Betroffene machen. Das FBI schildert in seiner Warnung einen solchen Angriff, ohne die betroffene Software zu nennen. Nach Darstellung des Fachportals The Hacker News traf die Masche Axios, eine JavaScript-Bibliothek mit fast 100 Millionen Downloads pro Woche.
Im Frühjahr gaben sich Angreifer gegenüber dem Axios-Maintainer Jason Saayman als Gründer eines bekannten Unternehmens aus. In einem Teams-Call erschien dann die Meldung, sein System sei veraltet. Das angebliche Update war ein Trojaner für den Fernzugriff. Mit den gestohlenen Zugangsdaten für das Paketverzeichnis npm veröffentlichten die Täter danach zwei bösartige Axios-Versionen.
Für Unternehmen heißt das: Das Bild im Videocall belegt nicht mehr, wer am anderen Ende sitzt. Patrick Grandy, Leiter des FBI-Büros in Los Angeles, sieht selbst erfahrene und sicherheitsbewusste Nutzer in Gefahr. Wer sich nicht vorstellen könne, darauf hereinzufallen, dem fehle es an Fantasie, sagte er sinngemäß. Schutz muss deshalb außerhalb des Bildes ansetzen.
Einem Meeting tritt man besser über die offizielle App mit Einladungscode bei als über Links zu Web-Versionen. Termine mit seltenen oder neuen Kontakten lassen sich über einen zweiten Kanal bestätigen, etwa per Telefon. Jede Aufforderung im Call, ein Skript auszuführen oder Code ins Terminal zu kopieren, ist ein Alarmzeichen. Betroffene sollten Kontakte und Arbeitgeber warnen, weil Schweigen andere gefährdet und die Masche schützt.
Was nach der Beschlagnahme offen bleibt
Mit der Beschlagnahme haben die US-Behörden der Kampagne Werkzeuge genommen. Nach Beobachtung von Arctic Wolf wechselt die Gruppe aber ohnehin ihre Köder. Inzwischen locken auch geteilte Finanzdokumente, angebliche Updates für PDF-Programme oder vorgebliche Sicherheitsprüfungen. Das Muster bleibt dasselbe: Vertrauen aufbauen, ein technisches Problem vortäuschen und das Opfer die Reparatur selbst ausführen lassen.
Bei FaceStealer ist die gefährlichste Fälschung im Videocall kein KI-Gesicht, es ist ein echtes Gesicht zur falschen Zeit. Zwar werden die Deepfakes rasch besser, doch der Hebel der Täter bleibt ein Mensch, der auf eine Bitte hin selbst einen Befehl ausführt. Wie schnell die Gruppe die beschlagnahmte Infrastruktur ersetzt, ist offen.
Für den Alltag liegt deshalb eine schlichte Gewohnheit nahe. Das FBI empfiehlt, die Webcam erst einzuschalten, wenn man die einladende Person sehen, hören und mit ihr sprechen kann. Wer vorher allein im Meeting wartet, liefert den Tätern womöglich das nächste Video.
Quellen
- U.S. Department of Justice, Office of Public Affairs: Justice Department Announces Actions to Disrupt North Korea’s Massive Theft of Cryptocurrency (12.11.2026)
- FBI FLASH AC-111226-MS: North Korean Hackers Use Secretly Recorded Webcam Library of 900+ Tech Workers in $400M „FaceStealer“ Crypto Theft Scheme (12.11.2026)
- FBI: FaceStealer Cryptocurrency Theft Scheme
- Arctic Wolf Labs: Still in the Meeting: BlueNoroff Six Months On (12.11.2026)
- Arctic Wolf Labs: BlueNoroff Uses ClickFix, Fileless PowerShell, and AI-Generated Fake Zoom Meetings to Target Web3 Sector (27.04.2026)
- BleepingComputer: US disrupts North Korean campaign behind $400 million crypto theft (14.11.2026)
- AWS Security Blog: Amazon Threat Intelligence observes threat actors running cybercrime campaigns with ARTEX AI agents (13.11.2026)
- The Hacker News: FBI Says North Korean Hackers Stole Over $400 Million in Crypto Using Deepfake Video Calls (13.11.2026)
- The Hacker News: UNC1069 Social Engineering of Axios Maintainer Led to npm Supply Chain Attack (03.04.2026)
- Kaspersky Securelist: BlueNoroff APT campaigns GhostCall and GhostHire (28.10.2025)
- Fortune: Arup deepfake fraud scam victim Hong Kong $25 million CFO (17.05.2024)
- Help Net Security: Crypto theft in 2025: North Korean hackers continue to dominate (18.12.2025)