
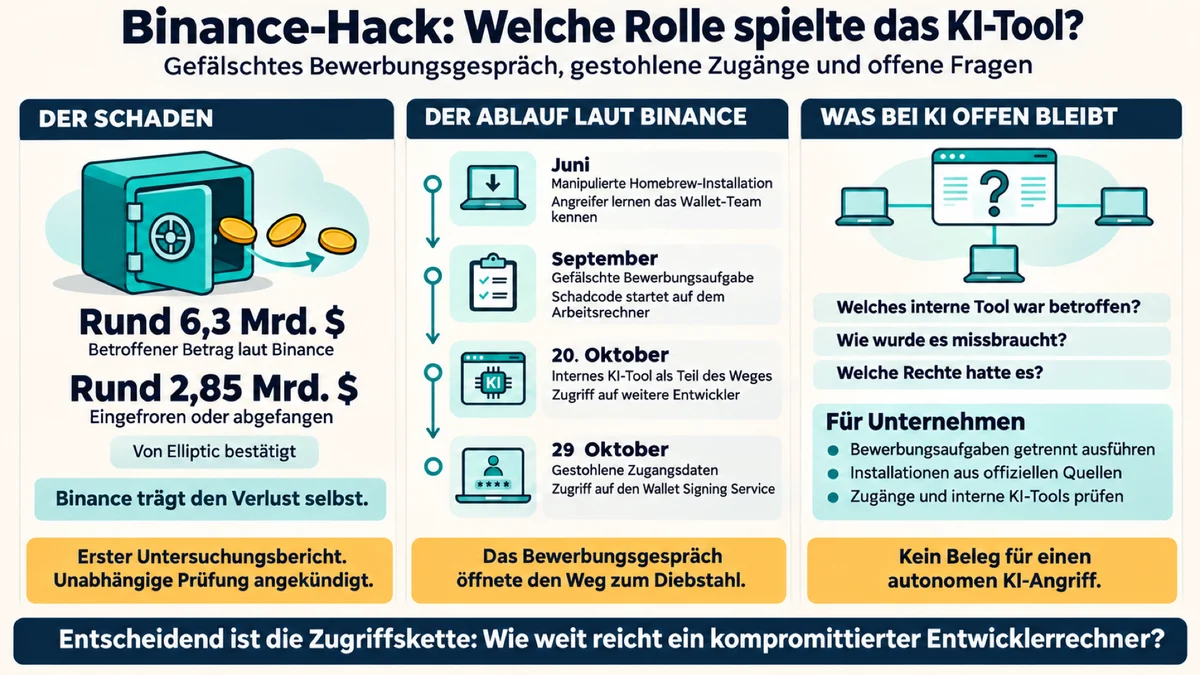
Die weltgrößte Kryptobörse Binance hat am 3. November in einem ersten Untersuchungsbericht offengelegt, wie Angreifer rund 6,3 Milliarden Dollar abziehen konnten. Nach eigener Darstellung führt die Spur über eine manipulierte Software-Installation und ein gefälschtes Bewerbungsgespräch bis zu einem internen KI-Tool. Beim Binance-Hack rückt damit ein KI-Tool ins Blickfeld, doch wie es missbraucht wurde, erklärt das Unternehmen nicht. Den Zugang für den Diebstahl verschaffte den Tätern eine Bewerbungsaufgabe.
Wie lief der Binance-Hack von der KI-Tool-Suche bis zum Diebstahl ab?
Der Anfang liegt laut Binance im Juni. Ein Entwickler aus dem Wallet-DevOps-Bereich suchte mit einer Suchmaschine nach einem verbreiteten KI-Tool zum Programmieren. Er geriet an eine manipulierte Installation von Homebrew, dem Paketmanager für den Mac. Das Security-Team bemerkte eine Anomalie, ersetzte das Gerät und tauschte die Zugangsdaten aus. Nach Binance-Angaben kannten die Angreifer da aber schon seine Rolle und seine Kollegen im Wallet-Team.
Im September setzten die Täter an anderer Stelle an. Über eine Jobplattform sprachen sie einen weiteren Binance-Entwickler an. Nach einem Videogespräch mit der angeblichen Personalabteilung chattete er mit dem vermeintlichen Chef einer erfundenen Firma. Zum Abschluss landete eine Programmieraufgabe als Repository auf seinem Arbeitsrechner und beim Setup startete der Code. Die Malware tauschte eine Komponente des Python-Entwicklerwerkzeugs pyenv aus, verband sich mit einem Server der Angreifer und verwischte ihre Spuren. Die Endpoint Protection erkannte sie nicht, Binance spricht von bisher unbekannter Schadsoftware.
Am 20. Oktober nutzten die Angreifer diesen Rechner und ein internes KI-Tool, um zwei weitere Entwickler unter ihre Kontrolle zu bringen. Betroffen waren der Entwickler aus dem Juni und ein Wallet-Entwickler. Auf dem Computer des ersten fanden sie ein Token für Container-Deployments.
Am 29. Oktober meldeten sie sich auf dem Rechner des zweiten an. Mit den gestohlenen Zugangsdaten des ersten setzten sie einen Container auf und starteten ein Skript. So erreichten sie den Wallet Signing Service, den internen Dienst zum Signieren von Transaktionen. Die Überweisungen liefen am normalen Auszahlungsprozess vorbei. Eine unabhängige Prüfung dieses Ablaufs hat Binance erst angekündigt.
Welche Rolle spielte das KI-Tool beim Binance-Hack?
KI taucht in dieser Schilderung an zwei Stellen auf. Im Juni war ein KI-Tool nur der Anlass der Suche, denn der Schadcode steckte in der Homebrew-Installation und nicht im Tool. Einen Namen nennt Binance nicht. Im Oktober half ein internes KI-Tool den Angreifern, an weitere Entwickler heranzukommen. Auch hier fehlen Name und Funktion. Von einem Agenten spricht der Bericht nirgends.
Der Bericht erkläre nicht, wie das KI-Tool genutzt wurde, schrieb Eduard Kovacs sinngemäß bei SecurityWeek. Binance selbst zählt kompromittierte interne KI-Werkzeuge zu den Angriffstechniken und hat das betroffene Tool samt Zugriffskontrollen neu aufgebaut. Wie die Angreifer es kompromittierten, bleibt offen. Ungeklärt ist auch, ob es Rechte bündelte oder nur eine Durchgangsstation war. Die neuen Zugriffskontrollen sind dafür ein Hinweis, aber kein Beleg. Ob es offiziell freigegeben war oder als Schatten-KI lief, sagt Binance nicht.
Binance behauptet auch nicht, dass die Angreifer selbst KI einsetzten. Die Blockchain-Analysefirma Elliptic beschreibt die Geldwäsche als klar automatisiert, doch bisher belege nichts, dass ein KI-Agent Entscheidungen treffe. Die Belege sprächen für herkömmliche Automatisierung. Bhaskar Dasgupta von der Middle East Stablecoin Association wollte schon vor dem Bericht ohne Belege nicht der KI die Schuld geben. Der Homebrew-Vorfall verriet den Angreifern das Team, den Weg zum Diebstahl im Oktober öffnete das Bewerbungsgespräch. Das KI-Tool ist ein Glied dieser Kette, doch wie schwer es wog, lässt sich nicht sagen.
Wie hoch ist der Schaden beim Binance-Hack?
Binance beziffert den betroffenen Betrag auf rund 6,3 Milliarden Dollar. In ähnlicher Größenordnung liegen Blockchain-Analysefirmen mit rund 6,4 Milliarden und das FBI mit mehr als 6 Milliarden. Den bisherigen Rekord hielt der Hack der Kryptobörse Bybit im Februar 2025 mit rund 1,5 Milliarden Dollar.
Rund 2,85 Milliarden Dollar sind laut Binance eingefroren oder abgefangen. Elliptic hat das verifiziert und kommt auf 44 Prozent der Beute. Am 4. November lagen laut Elliptic noch rund 3,21 Milliarden Dollar auf Adressen, die dem Diebstahl zugeordnet werden. Binance trägt den Verlust selbst und hat dafür nach eigenen Angaben mehr als 100 Prozent zurückgelegt.
Steckt Nordkorea hinter dem Binance-Hack?
Am 30. Oktober schrieben die Analysefirmen TRM Labs und Chainalysis den Diebstahl Nordkorea zu, TRM nach eigener Aussage mit hoher Sicherheit. Elliptic hielt das ebenfalls für wahrscheinlich. Chainalysis sieht das stärkste Indiz in der Vermischung mit Geldern aus dem Hack der Kryptobörse Bitget. TRM Labs und Chainalysis verweisen auf eine Finanzierung über den Krypto-Mixer Tornado Cash. Am 31. Oktober erklärte das FBI Nordkorea für verantwortlich. Es ordnete die Tat der nordkoreanischen Hackergruppe TraderTraitor zu, der es auch den Bybit-Diebstahl anlastet.
Binance liefert dazu keine eigene Forensik und verweist im Bericht auf das FBI. Auch Co-CEO Richard Teng erkennt die Einschätzung an, ohne selbst jemanden zu benennen. Nordkorea wies den Vorwurf am 2. November zurück. Kim Yo Jong, die Schwester von Kim Jong Un, sprach in einer über Staatsmedien verbreiteten Erklärung von einer schweren politischen Provokation. US-Präsident Donald Trump hatte am 31. Oktober laut Korea Times gesagt, man wisse nicht, ob es Nordkorea sei. Eine gerichtliche Feststellung ist eine solche Zuschreibung nicht.
Was bedeutet der Binance-Hack für Unternehmen?
Binance beschreibt eine ausgeklügelte, mehrstufige Kampagne. Es habe sich nicht um einen einzelnen Einbruch oder simplen Phishing-Vorfall gehandelt, heißt es sinngemäß im Bericht. TechCrunch hält dagegen: Es sei Sache des Unternehmens, nicht vertrauenswürdige Software von seinen Systemen fernzuhalten. Die Kampagne war lang, ihre Bausteine waren aber alltäglich: eine Suchanfrage, eine Bewerbungsaufgabe und ein Token auf einem Mitarbeiterrechner. Für Unternehmen ist das die unbequemere Nachricht, weil solche Bausteine in jeder Entwicklungsabteilung vorkommen.
Wer Entwickler mit privilegiertem Zugang beschäftigt, sollte sie als bevorzugtes Angriffsziel einstufen. Der Chainalysis-Analyst Tom McLouth verweist auf dutzende frühere Fälle, in denen Bewerbungsmaschen zu kompromittierten Wallets führten. Die Firma, die selbst Analyse-Dienste verkauft, beziffert Verluste aus ähnlichen Maschen auf 14,3 Millionen Dollar in 18 Monaten. Bewerbungsaufgaben gehören deshalb nicht auf Arbeitsrechner, auch wenn Binance diese Lehre nicht selbst zieht.
Auch der Weg über die Suchmaschine ist bekannt. Der Sicherheitsanbieter Push Security beschrieb im März die Masche InstallFix: Google Ads führten zu geklonten Installationsseiten von Claude Code. Eine Verbindung zu Binance belegt das nicht. Installationsbefehle sollten trotzdem aus der offiziellen Dokumentation stammen und nicht aus Anzeigen.
Ein Gerätewechsel beseitigt nicht, was ein Angreifer schon weiß. Der im Juni betroffene Entwickler wurde im Oktober erneut zum Opfer, ohne dass Binance erklärt, warum. Interne KI-Tools gehören deshalb in dieselbe Prüfung wie jeder andere Zugriffsweg. Belegt ist bei Binance nur, dass der Weg über ein solches Tool führte, aber nicht, ob dessen Rechte zu weit gingen. Hendrik de Bruin von der Sicherheitsfirma Check Point nannte noch vor dem Bericht die Kontrolle über den Prozess als Schwachpunkt. Große Transfers brauchten eine unabhängige Prüfung, sagte er.
Wie geht es nach dem Binance-Bericht weiter?
Der Bericht beschreibt keinen KI-Angriff, sondern ein altes Muster auf neuen Wegen. Ein KI-Tool gab den Anlass für eine Suche und ein internes half beim Sprung auf weitere Rechner. Den wirksamen Einstieg lieferte ein gefälschtes Bewerbungsgespräch.
Als Nächstes steht die angekündigte unabhängige Prüfung an. Binance nennt weder die beauftragte Firma noch die Höhe des geplanten Sicherheitsforschungsfonds. Einige technische Details sollen vertraulich bleiben. Ob die Prüfung klärt, was das KI-Tool beitrug, ist offen. Binance baut seine KI-basierte Anomalie-Erkennung aus, obwohl ein internes KI-Tool zum Angriffsweg gehörte.
Beim Geld bleibt der Spielraum begrenzt. Laut TRM Labs hielten die Täter Ende Oktober mehr als 420.000 ETH und 18.270 BTC. Rund 2,4 Milliarden Dollar waren damit dem Zugriff von Emittenten entzogen, die Token einfrieren können. Elliptic setzte diesen Bestand am 1. November mit rund 3,25 Milliarden Dollar höher an.
Die eigene Bestandsaufnahme hängt nicht vom Ergebnis der Prüfung ab. Naheliegend ist die Frage, wie weit ein kompromittierter Entwicklerrechner im eigenen Haus reicht. Das schließt interne KI-Tools ein, die bisher vielleicht niemand als Angriffsweg betrachtet hat.
Quellen
- Binance Blog: 29 October 2026 Binance Security Incident: Initial Findings and Response Update
- FBI: North Korea Responsible for $6 Billion+ Binance Attack
- SecurityWeek: Rigged Coding Assignment, Abused AI Tool Opened Path to $6 Billion Binance Heist
- BleepingComputer: Binance says fake job interview led to $6.3 billion crypto heist
- CNBC: Binance co-CEO Richard Teng says hackers used fake job interviews, AI tool
- heise online: Rekorddiebstahl bei Binance: Falsches Bewerbungsgespräch als Einfallstor
- The Hacker News: Binance Reveals How Fake Job Interviews and AI Tool Abuse Led to Theft
- Chainalysis: DPRK Hackers Perfected Their Fake Interview Playbook
- Elliptic: Binance largest hack in history
- Decrypt: TRM and Chainalysis Tie $6.4B Binance Hack to North Korea’s TraderTraitor
- The Record: Binance CEO says ‚months-long campaign‘ led to $6.3 billion theft as N. Korea denies responsibility
- The Block: Binance says hackers used fake job interview, internal AI tool
- TechCrunch: Researchers warned of North Korean hacking tactics
- TechCentral: Binance heist weak link
- The National: Binance hack shows AI could make crypto attacks more dangerous
- Korea Times: FBI says N. Korea responsible
- Push Security: InstallFix
- Elliptic: How North Korea is laundering the $6.4 billion stolen from Binance