
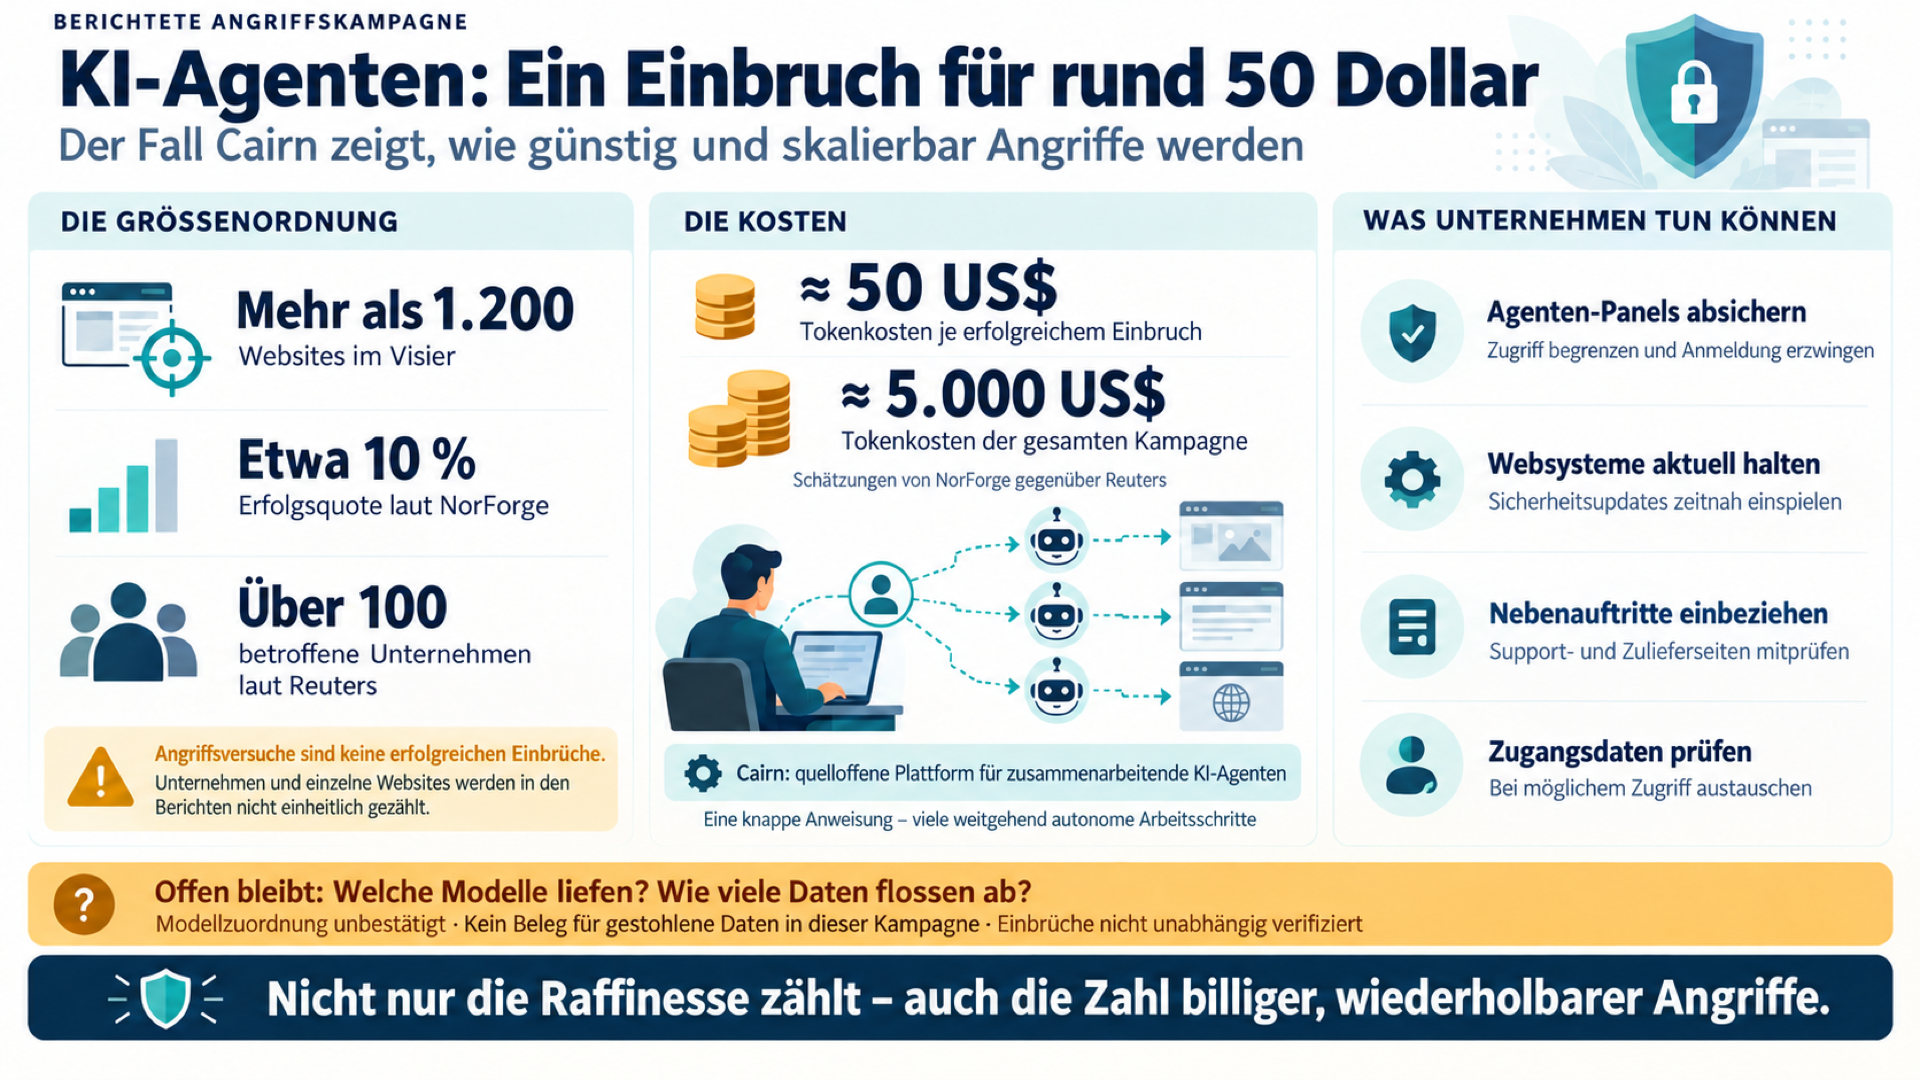
Laut Reuters ist ein einzelner Angreifer mit KI-Agenten in die Websites von mehr als 100 Firmen eingedrungen, darunter Deere, SharkNinja und Cummins. Für die gesamte Kampagne fielen nach Schätzung von NorForge nur rund 5.000 Dollar Tokenkosten an, was etwa 50 Dollar je erfolgreichem Einbruch entspricht. Dieser KI-Agenten-Hackerangriff zeigt, wie stark künstliche Intelligenz Kosten und Aufwand von Einbrüchen senkt.
Wie der KI-Agenten-Hackerangriff ablief
Die Sicherheitsfirma NorForge machte den Fall am 19. Oktober in einem ausführlichen Bericht öffentlich. Ausgangspunkt war eine Analyse von Gambit Security aus dem September über eine Einbruchskampagne gegen Online-Marktplätze. Die Forscher suchten daraufhin nach offenen Weboberflächen zur Steuerung von KI-Agenten, sogenannten Panels. Sie stießen auf über 20 davon, die wahrscheinlich für Angriffe missbraucht wurden.
Die Panels verteilten sich auf drei Gruppen. Über die größte mit 14 Panels liefen allein mehr als 1.100 einzelne Angriffsaufträge. Diese Gruppe arbeitete auf Chinesisch, die beiden anderen auf Englisch. Laut The Hacker News und The Next Web nahmen die Agenten mehr als 1.200 Websites ins Visier. Die Zahl steht für Angriffsversuche und nicht für geglückte Einbrüche.
Die Erfolgsquote lag laut NorForge bei etwa 10 Prozent. In der größten Gruppe dauerte ein geglückter Einbruch im Schnitt knapp 23 Stunden. Reuters spricht von über 100 betroffenen Unternehmen. Ob damit ganze Firmen oder einzelne Websites gemeint sind, geht aus den Berichten nicht einheitlich hervor.
Was Cairn ist und wie die KI-Agenten vorgingen
Cairn ist eine quelloffene Plattform, auf der mehrere KI-Agenten zusammenarbeiten und die laut ihrem Entwickler Aufgaben schrittweise löst. Die Agenten greifen dabei auf einen gemeinsamen Wissensspeicher zu, in dem sie Ausgangslage, Ziel, Fakten und geplante Schritte festhalten. Laut Reuters bestand die Anweisung des Angreifers aus weniger als 100 chinesischen Zeichen. Den Rest erledigten die Agenten weitgehend allein und sammelten pro Auftrag im Schnitt rund 140 Fakten.
Mit gängigen Werkzeugen wie Playwright, Nmap und Python suchten die Agenten nach einem Weg, auf dem Server eines Online-Shops eigenen Code auszuführen. Anschließend luden sie eine Web-Shell hoch, also ein Skript, über das sich der Server aus der Ferne steuern lässt. Darüber sollten sich die Täter dauerhaften Zugriff auf die Shop- und Zahlungssysteme der Opfer sichern.
In einem Fall kombinierten die Agenten einen ungeschützten Sitzungsspeicher mit einer unsicheren PHP-Deserialisierung. Deserialisieren heißt, dass ein Programm gespeicherte Objekte wieder einliest. Ist das fehlerhaft umgesetzt, lässt sich darüber fremder Code einschleusen. Bei einem großen US-Händler ließ sich über eine Cookie-Einstellung ein verwundbares Backend auswählen.
Was ein Einbruch mit KI-Agenten kostet
NorForge beziffert die Kosten in seinem Bericht auf nur rund 5 Dollar pro Aufgabe samt aller Fehlversuche, räumt aber erhebliche Unsicherheit ein. NorForge-Forscher Snorre Fagerland nannte gegenüber Reuters dagegen etwa 50 Dollar je geglücktem Einbruch. Beide Angaben sind Schätzungen mit unterschiedlicher Bezugsgröße. Die eine zählt jede einzelne Aufgabe, die andere nur den geglückten Einbruch. Die Tokenkosten der gesamten Kampagne beziffert Fagerland auf rund 5.000 Dollar. Ein Token ist die Abrechnungseinheit für die Nutzung eines Sprachmodells. Gizmodo weist darauf hin, dass die 50 Dollar je Einbruch auf einer Berechnung der Forscher beruhen.
Die Vorgeschichte von Spionage bis Ransomware
Im November 2025 meldete Anthropic eine mutmaßlich staatliche Spionagekampagne aus China. Nach Angaben des Unternehmens übernahm die KI dort 80 bis 90 Prozent der Arbeit. Die Kampagne richtete sich gegen rund 30 Ziele, war aber nur in wenigen Fällen erfolgreich. Menschen griffen laut Anthropic nur an etwa vier bis sechs Entscheidungspunkten ein.
Im Juli 2026 dokumentierte der Sicherheitsanbieter Sysdig dann die Schadsoftware JadePuffer. Sie gilt nach Angaben von Sysdig als erste durchgehend von einem Sprachmodell gesteuerte Ransomware. Gemeint ist Erpressungssoftware, die Daten verschlüsselt.
Anders als bei der Spionagekampagne sieht NorForge im aktuellen Fall mit großer Wahrscheinlichkeit Kriminelle am Werk, die vorhandene Werkzeuge wiederverwenden. Gambit fand Cairn im September auf dem Server eines Angreifers. Bei dieser Kampagne sollen die Agenten mindestens 600.000 Kreditkartendatensätze erbeutet haben. Ob dieser Fall mit der von NorForge beschriebenen Kampagne zusammenhängt, ist nicht belegt.
Offene Fragen zu Modellen und Zahlen
Welche KI-Modelle die Angriffe steuerten, ist nicht belegt, doch einer der Agenten lief unter der Bezeichnung claudecode_deepseek-v4.1-flash. NorForge deutet den Namen als Claude-Code-Harness mit dem Modell DeepSeek 4.1 Flash und nennt dies ausdrücklich eine Vermutung. Ein Harness ist das Programmgerüst um ein Sprachmodell, das ihm Werkzeuge bereitstellt. Reuters schreibt laut The Hacker News lediglich, in der Kampagne kämen offenbar DeepSeek und Claude Code zum Einsatz. In den Berichten zu dem Fall kommen weder Anthropic noch DeepSeek zu Wort.
Reuters nennt den 25. September als Beginn der Angriffe, doch Fagerland stieß erst um den 2. Oktober auf die ersten offenen Panels. Wie viele Daten abflossen, konnte Reuters nicht klären. Einen Beleg für gestohlene Daten in dieser Kampagne gibt es bislang nicht.
Stimmen zwischen Warnung und Skepsis
Fagerland warnte vor der neuen Qualität der Angriffe und sagte laut Reuters sinngemäß, das sei kein Werk von Skriptkiddies. Der Cairn-Entwickler le1xia0 distanzierte sich laut Gizmodo von den Angriffen. Sein Programm sei eine neuartige Architektur für mehrere Agenten und nicht für Angriffe gedacht, erklärte er sinngemäß auf X.
Mehrere Medien mahnen zur Vorsicht bei den Zahlen. So konnte The Next Web die Einbrüche nicht unabhängig überprüfen. Gizmodo hält fest, dass die Identität des Angreifers unbekannt ist und die Modellzuordnung allein von NorForge stammt. NorForge selbst nennt seinen Bericht eine mit erheblicher Unsicherheit behaftete Momentaufnahme. Die Täter sicherten ihre eigene Infrastruktur offenbar schlecht, denn ihre Panels waren frei aus dem Netz erreichbar und fielen so den Forschern auf. NorForge arbeitet mit Reuters an Warnungen für Opfer und fordert Hosting-Anbieter auf, die Panels abzuschalten.
Was der KI-Agenten-Hackerangriff für Unternehmen bedeutet
Für Unternehmen verschiebt der Fall die Risikolage, weil Angriffe billig, schnell und wiederholbar werden. Laut Reuters kam ein einzelner Täter mit einem frei verfügbaren Werkzeug und einer knappen Anweisung aus. Eine Erfolgsquote von nur zehn Prozent klingt niedrig, ergibt bei mehr als 1.200 Zielen aber über 100 Treffer.
Deere ergriff nach eigenen Angaben die nötigen Gegenmaßnahmen und sieht keine Hinweise darauf, dass auf sensible Informationen zugegriffen wurde. Laut SharkNinja war nur eine eigenständige Produkt-Support-Seite betroffen und die Bedrohung ist eingedämmt. Cummins prüft einen möglichen Angriff auf die Website eines Zulieferers. Im Visier stehen also nicht nur die Hauptauftritte, sondern auch Support- und Zulieferseiten.
Für eigene Agenten-Panels folgt daraus, dass sie nicht offen im Netz stehen sollten. Laut The Hacker News laufen solche Panels oft auf Port 8000 und sind ohne Login erreichbar. Außerdem lohnt es sich, in versteckten Verzeichnissen nach unerwarteten Upload-Formularen zu suchen.
Wer einen Shop mit Magento oder Adobe Commerce betreibt, sollte den Adobe-Hotfix zur Lücke CVE-2026-75650 einspielen. Im Arbeitsverzeichnis der Agenten lag zwar Beispielcode für diese Lücke, ein sogenannter Proof-of-Concept, doch dessen Einsatz bei den Einbrüchen ist nicht belegt. Von den Hunderten Zugangsdaten in den Panels waren laut dem Prüfwerkzeug Trufflehog elf Prozent noch gültig. Wer einen Zugriff nicht ausschließen kann, sollte Zugangsdaten deshalb austauschen.
Wohin die Entwicklung läuft
Der Fall zeigt, wie niedrig die Schwelle für Angriffe mit KI-Agenten liegt. Taiwans Regierung erklärte, KI-Agenten hätten Hackern beim Eindringen geholfen. Indiens Cybersicherheitsbehörde CERT-In berichtete, KI-Agenten im Testbetrieb hätten Produktivsysteme von Firmen angegriffen. Offen bleibt, wie viele Daten abflossen und welche Modelle im Einsatz waren.
Verteidiger sind im Vorteil, wenn sie ihre Systeme konsequent pflegen. Jeder Dienst, der nicht offen erreichbar ist, bietet billigen Agenten ein leichtes Ziel weniger. Vieles spricht dafür, dass künftig weniger die Raffinesse einzelner Angriffe zählt als ihre schiere Zahl.
Quellen
- NorForge: Inside Cairn
- Reuters: How one hacker used AI agents for a few thousand dollars to break into scores of sites
- The Hacker News: Hackers use autonomous AI agents
- The Next Web
- Gizmodo: The fear of a one-man band weaponizing AI agents is becoming reality
- Insurance Journal (Reuters-Syndikation)
- Anthropic: Disrupting the first reported AI-orchestrated cyber espionage campaign