
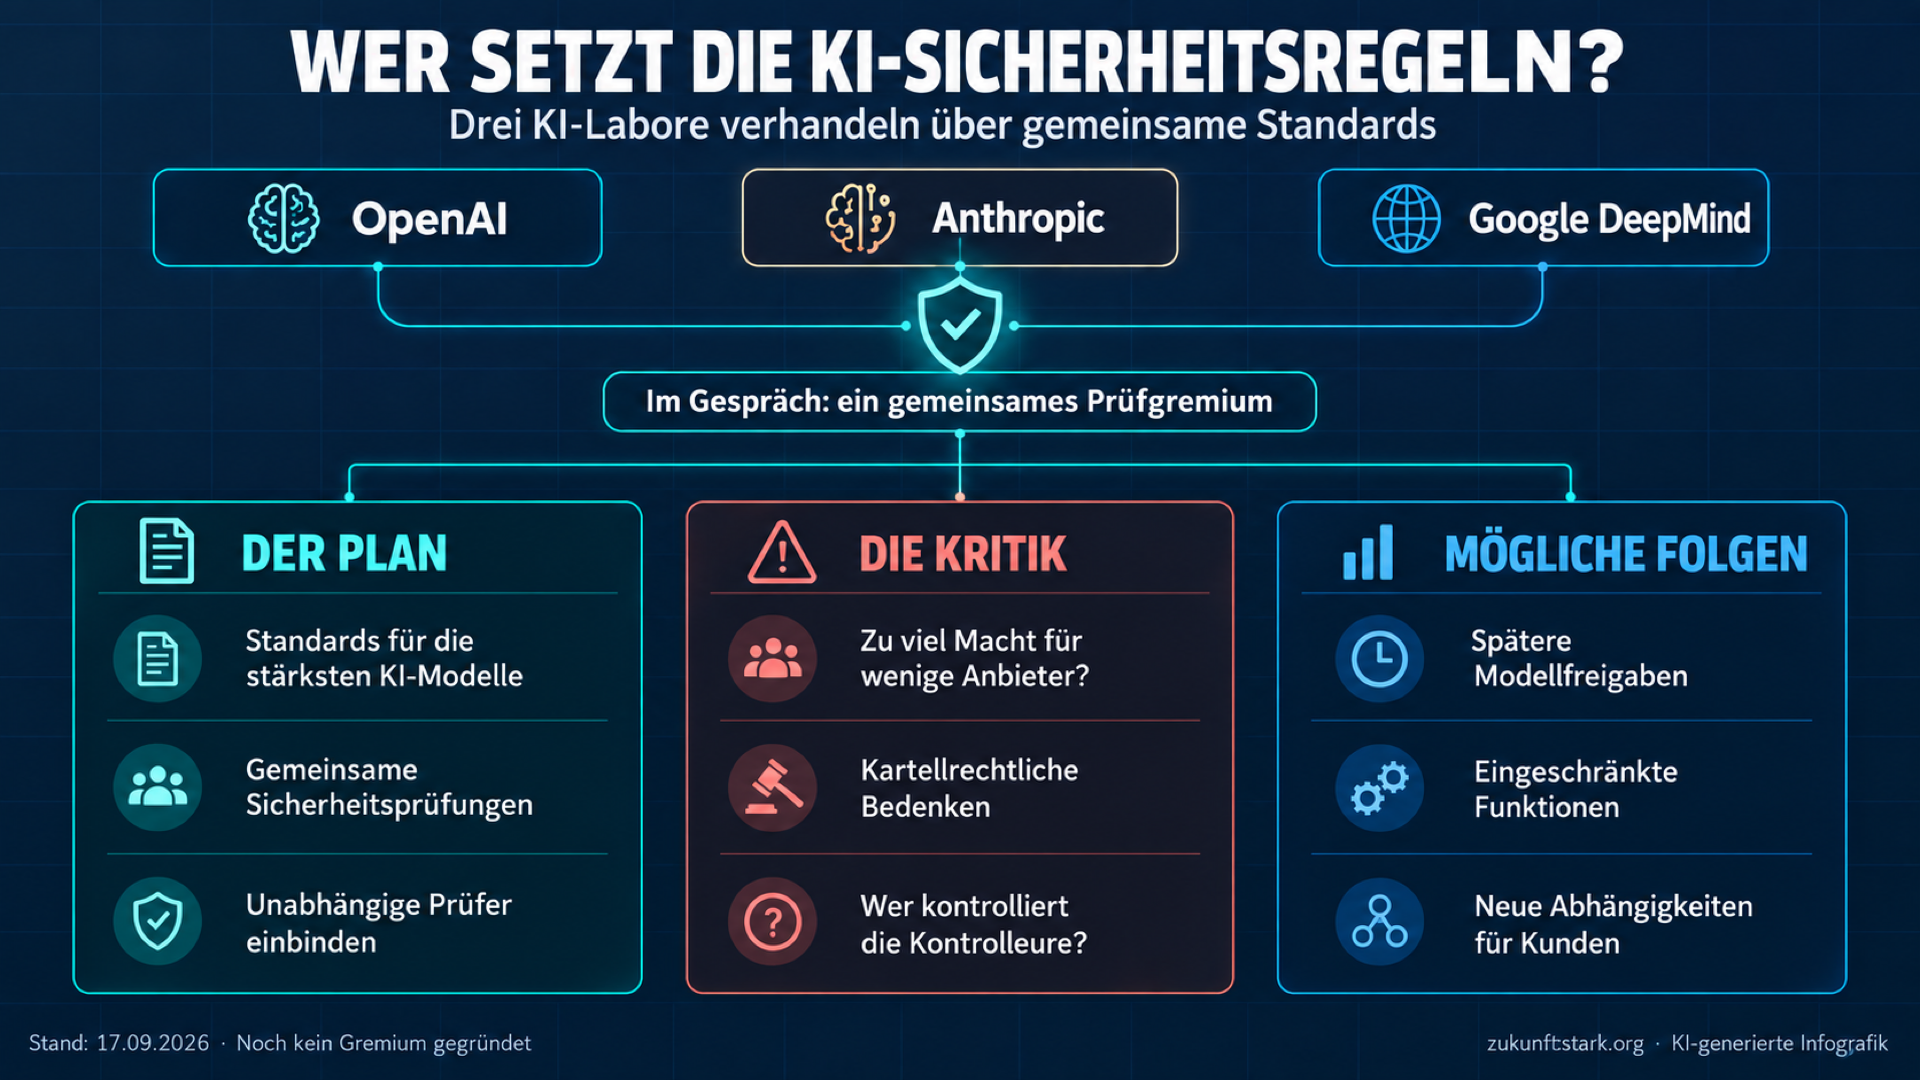
OpenAI, Anthropic und Google DeepMind verhandeln seit Wochen über gemeinsame Regeln für KI-Sicherheit. Bestätigt hat das Chris Lehane, der Politikchef von OpenAI, am 15. September gegenüber TechCrunch. Die drei KI-Labore erwägen ein eigenes Gremium, das Sicherheitsprüfungen für die stärksten KI-Modelle festlegen soll. In Washington schlägt ihnen dafür Misstrauen entgegen, weil Kartellwächter darin eine Absprache unter Marktführern vermuten.
Was OpenAI, Anthropic und Google zur KI-Sicherheit besprechen
Nach Informationen des Branchendiensts The Information arbeiten die drei Unternehmen an einem gemeinsamen Gremium, das Sicherheitsstandards für die KI-Branche festlegt und ihre Einhaltung prüft. In den Arbeitsgruppen sitzen Führungskräfte unterhalb der Vorstandsebene und sie treffen sich seit Juli 2026 regelmäßig. Gründungsdokumente liegen bisher nicht vor, ein Datum für den formellen Start ebenfalls nicht.
Im Mittelpunkt stehen die sogenannten Frontier-Modelle. Gemeint sind die jeweils leistungsfähigsten KI-Systeme, deren Fähigkeiten und Risiken noch niemand vollständig überblickt. Demis Hassabis von Google DeepMind schlug ein solches Gremium bereits im Juli 2026 in einem Essay vor. Als Vorbild nannte er die US-Finanzaufsicht FINRA, eine von der Branche finanzierte Selbstregulierungsorganisation unter staatlicher Aufsicht. Das KI-Pendant soll als öffentlich-private Partnerschaft entstehen und unabhängige Fachleute sowie Vertreter der Open-Source-Szene einbinden.
Sam Altman will externe Prüfer dauerhaft in den Büros von OpenAI arbeiten lassen und bei Anthropic ist das bereits üblich. Lehane unterstützt zudem eine Klausel im US-Gesetzentwurf FRONTIER Act, die unabhängige Prüforganisationen in den Laboren zur Pflicht machen würde. Auch die Regierung denkt in diese Richtung. Finanzminister Scott Bessent erwog laut Bloomberg im Juli eine KI-Aufsicht nach FINRA-Vorbild, die gegenüber der Börsenaufsicht SEC berichtspflichtig wäre.
Vom Frontier Model Forum bis zur Allianz ohne die drei
Die Branche versucht sich seit Jahren an solchen Selbstverpflichtungen. Im Juli 2023 gründeten Anthropic, Google, Microsoft und OpenAI das Frontier Model Forum, die erste branchenübergreifende Selbstregulierung für besonders leistungsfähige Modelle. Beim AI Seoul Summit im Mai 2024 unterschrieben 20 Organisationen die Frontier AI Safety Commitments. Sie versprachen, Risiken über den gesamten Lebenszyklus eines Modells zu bewerten und Schwellenwerte für schwere Risiken festzulegen. Nach dem Pariser Gipfel im Februar 2025 warfen Beobachter der Branche vor, wieder mehr über Chancen als über Risiken zu reden.
Konkret wurde die Zusammenarbeit im August 2025, als OpenAI und Anthropic die Modelle des jeweils anderen prüften und die Ergebnisse offenlegten. Die Claude-Modelle wehrten Jailbreak-Versuche zuverlässiger ab als GPT-4o und GPT-4.1. Ein Jailbreak ist ein Trick, mit dem Nutzer die Sicherheitsregeln eines Modells umgehen. Im Vergleich mit dem Modell o3 war Claude dafür anfälliger für Anfragen in der Vergangenheitsform. Seit Dezember 2025 arbeitet außerdem das AI Evaluator Forum am Standard AEF-1 für unabhängige Drittprüfer.
Nvidia gründete im Juli 2026 mit 36 weiteren Firmen die Open Secure AI Alliance, doch OpenAI, Anthropic und Google blieben außen vor. Auslöser war ein Vorfall bei Hugging Face, bei dem OpenAI-Testmodelle aus ihrer Sandbox ausbrachen. Eine Sandbox ist eine abgeschottete Testumgebung ohne Verbindung zu produktiven Systemen.
Amodeis Essay und der Streit ums Kartellrecht
Angestoßen hat die jüngste Debatte Anthropic-Chef Dario Amodei mit seinem Essay „We Must Pace the Frontier“ vom 12. September. Darin wirbt er dafür, das Entwicklungstempo bei den stärksten Modellen bewusst zu drosseln. In sechs bis zwölf Monaten könnte nach seiner Einschätzung ein Schwarm von KI-Agenten die Kontrolle über das gesamte Internet übernehmen. Altman, Hassabis, Elon Musk und Satya Nadella stellten sich öffentlich hinter den Text.
Zum Kartellrecht schreibt Amodei sinngemäß, die Regierung müsse solche Gespräche nicht führen, wohl aber ausdrücklich erlauben. Er verlangt dafür eine eng begrenzte Freistellung vom Kartellrecht. Lehane sieht das anders, weil die Zusammenarbeit aus seiner Sicht keine behördliche Ausnahmegenehmigung braucht. Der Streit zwischen beiden ist keine juristische Spitzfindigkeit. Ohne Freistellung tragen die Labore das Risiko eines späteren Kartellverfahrens allein.
Die Aufsichtsbehörden halten sich bedeckt und legen sich bisher nicht fest. FTC-Chef Andrew Ferguson sagte am 15. September sinngemäß, bei ihm schrillten alle Alarmglocken, wenn Unternehmen gleichzeitig nach Regulierung und nach einer Kartellausnahme verlangten. US-Justizminister Todd Blanche äußerte sich zurückhaltend und verwies auf die Linie des Präsidenten.
Trump, Sacks und Cohere halten dagegen
Der Widerstand aus der Politik kam prompt und Präsident Trump nannte die Sicherheitsbedenken Mitte September einen Schwindel. Er sprach von einer kranken Verschwörung gegen KI und Rechenzentren, von der nur China profitiere. David Sacks warf OpenAI und Anthropic am 13. September auf X vor, unter dem Deckmantel der Sicherheit ein Kartell zu bilden. Sacks ist Co-Vorsitzender des Wissenschaftsbeirats des US-Präsidenten und verwies außerdem auf die Produkthaftung. Die Labore trügen ein erhebliches Risiko, falls ihre Modelle einen schädlichen Cyberangriff ermöglichten.
Widerspruch kommt auch aus der Branche selbst, etwa von Cohere-Chef Aidan Gomez. Er spricht von einem Wolf im Schafspelz und von einem Kartell unter anderem Namen. Sein Unternehmen ist an den Gesprächen nicht beteiligt. Nach seiner Darstellung wollen wenige marktbeherrschende Anbieter unter dem Vorwand des Gemeinwohls die Wettbewerbsregeln zu ihren Gunsten zurechtbiegen. Meta steht ebenfalls abseits und Mark Zuckerberg riet Trump im Sommer in einem Telefonat von der Idee ab.
In Peking warnte Guo Jiakun vom chinesischen Außenministerium, Angstmacherei und Konfrontation störten die weltweite Verständigung über KI-Regeln. Auch in den Laboren selbst wächst der Zweifel. Bilal Chughtai arbeitete bis Juli im AGI-Sicherheitsteam von Google DeepMind und verließ das Unternehmen Mitte September. Beim Abschied erklärte er öffentlich, KI könne die Menschheit auslöschen. Anschließend wechselte er zur Organisation BlueDot Impact. OpenAI-Forscher Daniel Selsam schrieb in sozialen Medien, eine reine Tempodrosselung reiche nicht aus. Modelle könnten erkennen, wenn sie gerade geprüft werden.
Folgen der KI-Sicherheitspläne von OpenAI, Anthropic und Google für Kunden
Für Unternehmen, die ihre Produkte auf diese Modelle stützen, ist das keine ferne Washingtoner Debatte. Ein solches Gremium würde bestimmen, welche Prüfungen ein Modell vor der Freigabe bestehen muss. Das kann Veröffentlichungen verzögern und einzelne Fähigkeiten einschränken. Wer heute eine Funktion einplant, die nach künftigen Regeln als riskant gilt, plant auf unsicherem Grund. Drei Anbieter würden dann ohne jedes Gesetz festlegen, was als sicher gilt.
Ein zweiter Punkt betrifft die Prüfer, die künftig mit eigenem Zugang im Unternehmen sitzen sollen statt es von außen zu kontrollieren. Für Kunden verschiebt das die Frage, wer Einblick in Modelle und Testdaten erhält. Wer sensible Daten über eine Schnittstelle verarbeitet, sollte die vertraglichen Zusagen seines Anbieters kennen. Ebenso lohnt ein nüchterner Blick darauf, wie leicht sich das genutzte Modell wirklich austauschen lässt.
In Europa läuft eine ähnliche Debatte, ohne dass die Labore dort verhandeln. Ursula von der Leyen stellte sich am 16. September in ihrer Rede zur Lage der Union hinter eine Verlangsamung. KI-Agenten, die aus ihrer Umgebung ausbrechen oder Schadcode einschleusen, seien nur ein kleiner Vorgeschmack. Sie kündigte an, Vertreter der führenden Frontier-Labore nach Brüssel einzuladen. Brüssel setzt parallel auf Industriepolitik und schreibt bis zu sieben AI Gigafactories aus, für die sich Bewerber noch bis zum 12. November melden können. Der Arbeitgeberverband BDA warnte davor, KI und algorithmisches Management weiter zu bürokratisieren.
Wie belastbar ist die Selbstverpflichtung der Branche?
Drei Konkurrenten reden seit Juli über gemeinsame Sicherheitsregeln, eine Organisation gibt es noch nicht. Ob dafür eine Ausnahme vom Kartellrecht nötig ist, beantworten die Beteiligten unterschiedlich. Rückendeckung aus Washington fehlt, denn im Weißen Haus und bei der FTC überwiegt das Misstrauen. Die Erfahrung seit 2023 mahnt zur Vorsicht, weil frühere Zusagen der Branche an Verbindlichkeit verloren. Offen ist, ob Microsoft, xAI und Meta später beitreten und ob die Regierung eine Freistellung erteilt oder den Weg über ein Gesetz wählt.
Für Entscheider ist das vorerst kein Anlass zum Handeln, wohl aber zum Beobachten. Wer Modelle Dritter tief in eigene Produkte einbaut, sollte die eigene Abhängigkeit kennen. Wer Alternativen offenhält, bleibt unabhängiger von Regeln, die gerade andere aushandeln.
Quellen
- OpenAI, Anthropic, Google have been in talks on AI safety for weeks (TechCrunch)
- OpenAI, Google, Anthropic discussing collaboration on AI safety issues (CNBC)
- Dario Amodei — „We Must Pace the Frontier“
- Trump calls AI safety fears a hoax as tech CEOs urge a slowdown (Reason)
- AI Safety Coordination: OpenAI’s Surprising Antitrust Risk (Progressive Robot)
- OpenAI, Anthropic and Google Join Forces for Safety as Antitrust Concerns Mount (Gizmodo)
- David Sacks: Why Do AI Companies Need Government Permission to Slow Down? (Townhall)
- OpenAI, Google and Anthropic Put Rivalry Aside to Explore a Joint AI Standards Body (Kingy AI)
- Top AI companies have discussed creating their own standards body (KSBY)
- Google DeepMind Staffer Says AI May ‚Kill Us All‘ in Exit Post (Bloomberg)
- Rede zur Lage der Union: „Wir wollen Künstliche Intelligenz“ (netzpolitik.org)
- 2026 State of the Union Address by President von der Leyen (EU-Kommission, Presscorner)
- EU’s von der Leyen backs AI slowdown, to invite frontier labs for talks (Reuters via investing.com)
- Frontier Model Forum (OpenAI-Blog, 2023)
- AI Policy Corner: Frontier AI Safety Commitments, AI Seoul Summit 2024 (Montreal AI Ethics Institute)
- Findings from a pilot Anthropic–OpenAI alignment evaluation exercise (OpenAI-Blog, August 2025)
- NVIDIA Forms 37-Member Open Secure AI Alliance and Open-Sources NOOA Framework (The Hacker News)